Image Docker ARTEX Disusupi Backdoor, Penyerang Bisa Raih Akses Root Tanpa Login

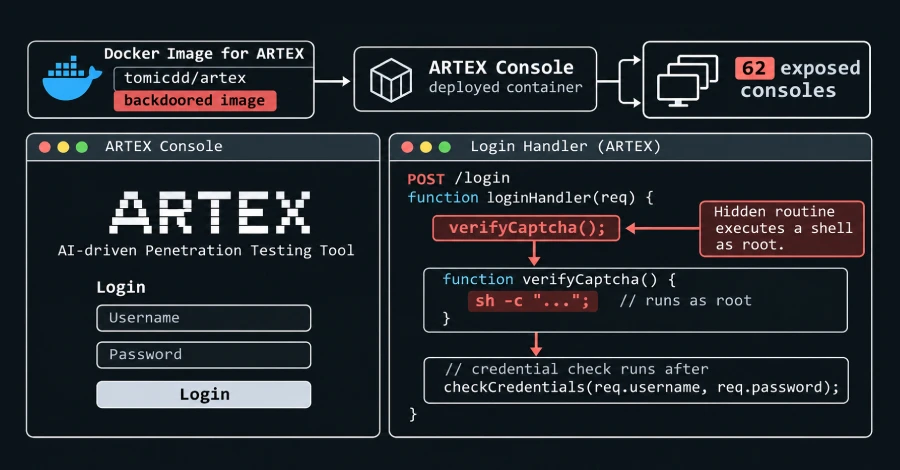
Sebuah image Docker yang menyamar sebagai distribusi alat keamanan siber berbasis kecerdasan buatan (AI), ARTEX, ditemukan telah disisipi backdoor yang memungkinkan penyerang menjalankan perintah sistem dengan hak akses tertinggi atau root. Mekanisme berbahaya tersebut dapat dipicu melalui endpoint login tanpa memerlukan autentikasi yang valid.
Temuan ini diungkap peneliti keamanan independen BadByte dalam laporan yang diterbitkan pada 4 November 2026. Image yang dimaksud didistribusikan melalui Docker Hub dengan nama tomicdd/artex. Peneliti menemukan salinan lain bernama congdonglinux/artex yang memiliki digest identik dengan image tersebut.
The Hacker News melaporkan bahwa image berbahaya itu telah diunduh sekitar 9.000 kali berdasarkan statistik Docker Hub. Sementara itu, penghitungan BadByte mencatat 7.946 pull hingga 3 November 2026 untuk dua repositori yang diidentifikasi. Perbedaan angka ini berkaitan dengan waktu dan cakupan penghitungan yang digunakan.
Backdoor Disisipkan Melalui Image Docker, Bukan Kode Sumber Asli
ARTEX merupakan alat pengujian penetrasi berbasis AI yang menggabungkan antarmuka web dengan agen berbasis Large Language Model (LLM). Sistem ini dirancang untuk membantu proses pemindaian, pengujian keamanan, dan penyusunan laporan.
Setelah alat tersebut disalahgunakan dalam sejumlah serangan, pengembang aslinya mengumumkan pada 8 Oktober 2026 bahwa proyek akan beralih menjadi tertutup dan repositori GitHub-nya dihapus.
Situasi tersebut kemudian dimanfaatkan oleh pihak lain yang menerbitkan salinan repositori ARTEX. Peneliti menemukan perubahan pada konfigurasi docker-compose.yml yang mengarahkan proses instalasi ke image tomicdd/artex, bukan image yang sebelumnya digunakan proyek asli.
Dengan demikian, pengguna yang mengikuti petunjuk instalasi dari salinan repositori tersebut berisiko mengunduh image yang telah dimodifikasi.
BadByte membandingkan binary di dalam image dengan versi resmi ARTEX. Hasil analisis menunjukkan adanya fungsi tambahan bernama verifyCaptcha yang tidak ditemukan pada build resmi yang dijadikan pembanding.
Temuan tersebut memperkuat indikasi bahwa masalah berada pada artefak distribusi atau binary yang dikemas dalam image Docker, bukan bukti bahwa seluruh kode sumber resmi ARTEX telah disisipi backdoor.
Endpoint Login Dapat Menjalankan Perintah sebagai Root
Backdoor bekerja dengan memanfaatkan proses penanganan permintaan login. Menurut analisis BadByte, fungsi tambahan memeriksa sebuah nilai khusus pada kolom CAPTCHA sebelum sistem melakukan verifikasi nama pengguna dan kata sandi.
Jika kondisi tertentu terpenuhi, isi kolom tersebut diteruskan ke shell sistem untuk dieksekusi. Hasil perintah kemudian dikembalikan melalui respons aplikasi.
Masalah utamanya adalah proses ini berlangsung sebelum autentikasi pengguna dilakukan. Artinya, pihak yang dapat menjangkau endpoint terkait tidak perlu memiliki akun ARTEX yang sah untuk memicu fungsi berbahaya tersebut.
Peneliti juga menemukan bahwa container ARTEX berjalan dengan hak akses root. Kombinasi antara eksekusi perintah tanpa autentikasi dan hak akses tinggi membuat dampaknya jauh lebih serius dibandingkan sekadar pengambilalihan akun aplikasi.
Satu akses ke container berpotensi membuka jalan menuju informasi sensitif yang digunakan atau disimpan oleh ARTEX.
API Key dan Kredensial Target Berpotensi Ikut Terpapar
Risiko backdoor tidak berhenti pada server tempat ARTEX dijalankan. Alat tersebut dapat menyimpan berbagai informasi yang dikumpulkan selama kegiatan pengujian keamanan.
Dalam analisisnya, BadByte mengidentifikasi sejumlah informasi yang dapat dijangkau dari lingkungan aplikasi, antara lain:
- API key penyedia layanan AI seperti OpenAI dan Anthropic.
- Kredensial layanan pencarian eksternal.
- Kata sandi dan konfigurasi database.
- Kredensial yang dikumpulkan dari sistem target.
- Hasil pemindaian, temuan keamanan, dan bukti pengujian.
- Data sesi serta rekaman lalu lintas yang melewati proxy aplikasi.
- Kunci yang digunakan untuk menandatangani sesi aplikasi.
- Token dan kredensial integrasi layanan eksternal.
Jika server ARTEX telah terpapar backdoor, informasi tersebut berpotensi diakses oleh pihak yang mengendalikan fungsi berbahaya.
Risiko ini menjadi perhatian khusus bagi tim keamanan perusahaan dan konsultan pengujian penetrasi. Sistem yang semestinya digunakan untuk mengaudit keamanan jaringan justru dapat menjadi titik masuk bagi pihak lain untuk memperoleh kredensial dan informasi internal.
Puluhan Konsol ARTEX Teridentifikasi Menjalankan Build Berbahaya
BadByte menemukan 62 konsol ARTEX yang menyajikan build dengan backdoor tersebut selama pemantauan pada 2–4 November 2026. Dari jumlah itu, 46 masih teridentifikasi menjalankan build berbahaya pada pukul 09.55 UTC tanggal 4 November.
Peneliti juga mencatat total 1.645 host yang menyajikan konsol ARTEX di internet pada tanggal yang sama. Angka 1.645 ini merupakan jumlah konsol yang teramati, bukan jumlah server yang dipastikan terinfeksi backdoor.
BadByte menegaskan bahwa tidak semua instalasi ARTEX yang ditemukan menggunakan image berbahaya. Peneliti juga mengidentifikasi sejumlah build pihak ketiga yang tidak menunjukkan indikator backdoor yang sama.
Selain itu, 637 repositori GitHub dilaporkan masih memiliki konfigurasi Docker Compose yang mengarah ke image berbahaya tersebut. Kondisi ini berpotensi memperpanjang penyebaran apabila pengguna terus mengikuti petunjuk instalasi dari repositori yang belum diperiksa.
CERT-In Peringatkan Serangan AI terhadap Sektor Keuangan India
Temuan backdoor ARTEX muncul berdekatan dengan peringatan dari Indian Computer Emergency Response Team (CERT-In) mengenai kampanye serangan berbantuan AI terhadap sektor perbankan, layanan keuangan, dan asuransi (BFSI) di India.
Dalam Advisory CIAD-2026-0058 yang diterbitkan pada 4 November 2026, CERT-In menyebut aktor ancaman tersebut sebagai Crafty Falcon. Kampanye yang masih berlangsung itu memanfaatkan sejumlah alat ofensif berbasis AI, termasuk keluarga ARTEX, PentAGI, Cairn, dan CyberStrikeAI.
CERT-In melaporkan bahwa pelaku menargetkan berbagai organisasi keuangan, termasuk perusahaan fintech, penyedia layanan pembayaran, bursa kripto, dan penyedia layanan aset digital.
Pola serangannya mencakup penyalahgunaan API pembayaran, pencurian kredensial, eksploitasi aplikasi yang terhubung ke internet, serta pemanfaatan lingkungan pengujian yang memiliki akses ke sistem produksi.
Badan tersebut juga memperingatkan bahwa otomatisasi berbasis AI memungkinkan pelaku membuat dan menyempurnakan skrip serangan dalam waktu singkat.
Namun, kampanye Crafty Falcon dan penemuan image Docker ARTEX yang disisipi backdoor merupakan dua temuan berbeda. Tidak ada dasar untuk menyimpulkan bahwa CERT-In mengaitkan pelaku kampanye tersebut dengan pembuat backdoor image Docker.
Langkah Mitigasi bagi Pengguna ARTEX
Organisasi yang pernah memasang ARTEX, khususnya melalui image tomicdd/artex atau congdonglinux/artex, perlu segera memeriksa lingkungan instalasinya.
Langkah yang disarankan meliputi:
- Periksa sumber image Docker. Tinjau konfigurasi Docker Compose dan daftar image yang digunakan. Jangan menganggap image aman hanya karena nama repositorinya menyerupai proyek resmi.
- Hentikan penggunaan image yang terindikasi berbahaya. Isolasi container dan host terkait dari jaringan untuk mencegah aktivitas lanjutan. Jangan hanya mengandalkan pembaruan image tanpa investigasi.
- Bangun ulang dari sumber yang telah diverifikasi. Jika ARTEX masih diperlukan, pastikan kode sumber, proses build, dependensi, dan artefak hasil kompilasi berasal dari sumber yang dapat dipercaya.
- Rotasi seluruh kredensial yang berpotensi terpapar. Ini mencakup API key LLM, kata sandi database, token integrasi, kredensial proxy, dan akun lain yang pernah digunakan dalam lingkungan tersebut.
- Lakukan pemeriksaan forensik. Tinjau log container, aktivitas proses, akses jaringan, perubahan file, serta kemungkinan adanya persistensi yang ditinggalkan penyerang.
- Batasi akses konsol keamanan. Jangan mengekspos antarmuka administrasi alat pengujian penetrasi langsung ke internet. Gunakan VPN, segmentasi jaringan, dan kontrol akses yang ketat.
BadByte juga mempublikasikan indikator teknis untuk membantu pemilik instalasi memeriksa keberadaan build berbahaya, termasuk nama image, SHA-256 binary, dan identitas build antarmuka. Pemeriksaan sebaiknya dilakukan pada sistem milik sendiri atau lingkungan yang memang berada dalam kewenangan organisasi.
Insiden ini menunjukkan bahwa penggunaan alat keamanan siber populer tidak otomatis membuat lingkungan instalasinya aman. Image container, repositori tiruan, dan proses distribusi pihak ketiga harus diperlakukan sebagai bagian dari rantai pasok perangkat lunak yang perlu diverifikasi.
Bahkan alat yang dirancang untuk menemukan celah keamanan dapat berubah menjadi sumber risiko ketika binary atau image yang dijalankan tidak lagi sesuai dengan kode sumber yang dipercaya.