LIMS Bisa Disalahgunakan untuk Sadap HP Tanpa Tanda, Pakar Soroti Lemahnya Pengawasan

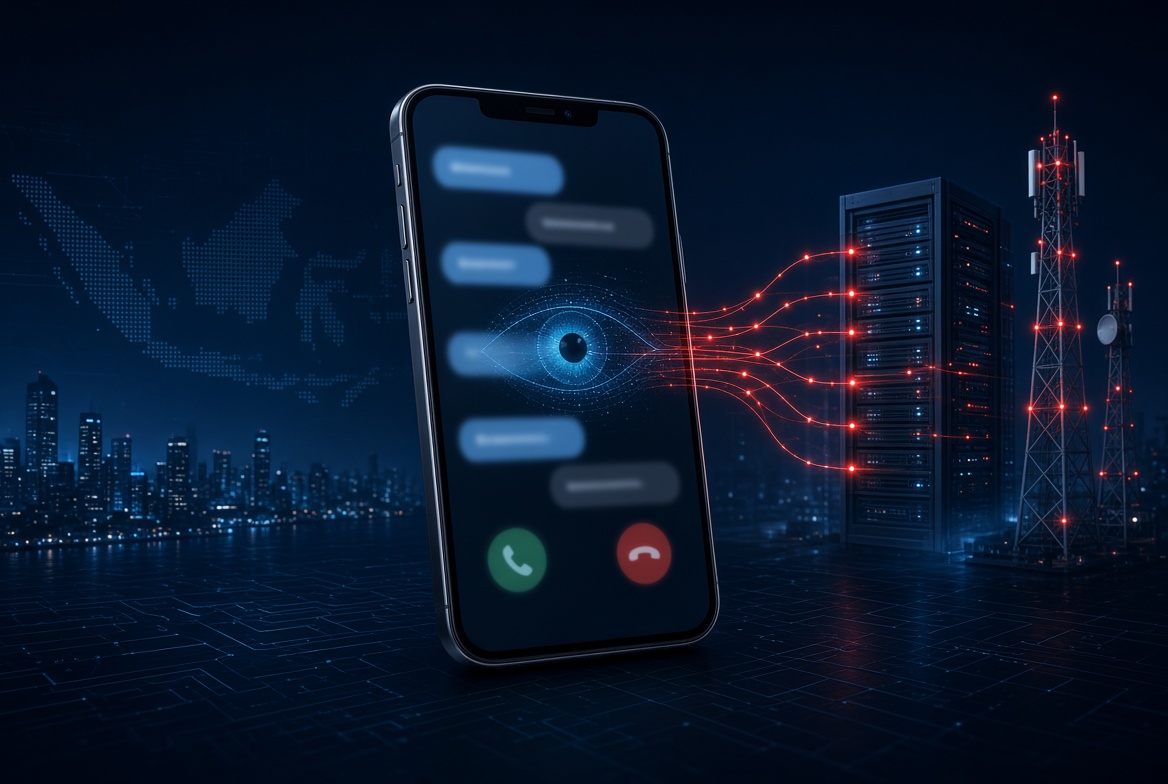
Sistem penyadapan resmi milik infrastruktur telekomunikasi atau Lawful Interception Management System (LIMS) menjadi sorotan setelah muncul dugaan penyalahgunaan untuk memantau komunikasi sejumlah nomor telepon tanpa prosedur hukum yang semestinya.
Spesialis keamanan teknologi dari Vaksincom, Alfons Tanujaya, mengingatkan bahwa penyadapan melalui LIMS berbeda dari serangan spyware yang harus menginfeksi perangkat korban. Sistem ini bekerja pada tingkat jaringan operator telekomunikasi sehingga proses intersepsi dapat berlangsung tanpa perubahan yang terlihat pada ponsel target.
Artinya, pengguna tidak bisa mengandalkan indikator umum seperti baterai cepat habis, aplikasi asing, atau kinerja ponsel yang melambat untuk mengetahui apakah komunikasinya sedang diintersepsi melalui infrastruktur jaringan.
Peringatan tersebut disampaikan Alfons kepada Katadata.co.id pada 4 November 2026, menyusul pengungkapan kasus dugaan penyadapan ilegal yang tengah ditangani Bareskrim Polri.
Apa Itu LIMS dan Bagaimana Cara Kerjanya?
Lawful Interception Management System merupakan sistem yang mendukung pelaksanaan intersepsi komunikasi secara sah berdasarkan kewenangan dan prosedur hukum.
Dalam mekanisme ini, aparat penegak hukum dapat mengajukan permintaan intersepsi terhadap nomor atau identitas komunikasi tertentu. Operator telekomunikasi kemudian menyediakan informasi atau salinan komunikasi yang termasuk dalam cakupan permintaan tersebut melalui infrastruktur intersepsi.
Dengan demikian, proses pengambilan data tidak harus dilakukan dengan memasang aplikasi mata-mata pada ponsel target.
Menurut Alfons, LIMS merupakan perangkat resmi yang disediakan untuk mendukung kebutuhan penegakan hukum. Keberadaan sistem tersebut bukan masalah selama penggunaannya mengikuti ketentuan hukum, dilengkapi dokumen pendukung, dan berada dalam pengawasan yang memadai.
Persoalan muncul ketika akses ke sistem digunakan tanpa dasar hukum atau melewati mekanisme persetujuan yang diwajibkan.
Penyadapan Melalui Jaringan Tidak Menimbulkan Gejala di Ponsel
Salah satu risiko utama penyalahgunaan LIMS adalah proses intersepsi dapat berlangsung pada infrastruktur operator, bukan melalui perangkat yang digunakan korban.
Karena itu, ponsel tidak harus menunjukkan tanda-tanda seperti munculnya aplikasi mencurigakan, baterai yang lebih cepat terkuras, atau perubahan sistem operasi.
Kondisi ini berbeda dari spyware seperti Pegasus yang memanfaatkan eksploitasi perangkat untuk memperoleh akses ke data atau aktivitas pengguna.
Perbedaan titik intersepsi tersebut penting dipahami. Pemeriksaan aplikasi dan pemindaian malware pada ponsel tidak otomatis dapat mendeteksi penyadapan yang berlangsung di jaringan operator.
Namun, kemampuan LIMS juga memiliki batasan. Sistem ini tidak otomatis dapat membaca seluruh isi komunikasi yang menggunakan enkripsi end-to-end.
Apakah LIMS Bisa Membaca Pesan WhatsApp?
Tidak semua komunikasi digital dapat diakses melalui intersepsi jaringan.
Menurut penjelasan Alfons kepada CNN Indonesia, LIMS tidak dapat membaca isi pesan maupun mendengarkan panggilan WhatsApp yang dilindungi enkripsi end-to-end. Hal serupa berlaku untuk komunikasi Signal yang menggunakan perlindungan tersebut.
Enkripsi end-to-end membuat isi komunikasi hanya dapat dibaca atau didengar oleh perangkat pengirim dan penerima yang berwenang.
Meski demikian, perlindungan tersebut tidak berarti seluruh informasi aktivitas pengguna menjadi tersembunyi.
Ada perbedaan antara isi komunikasi dan metadata komunikasi.
Isi komunikasi mencakup teks pesan, foto, dokumen, atau suara dalam panggilan. Sementara itu, metadata dapat mencakup informasi mengenai waktu komunikasi, identitas nomor yang terhubung, durasi panggilan, serta informasi jaringan dan lokasi yang tersedia melalui infrastruktur telekomunikasi.
Metadata dapat memberikan gambaran mengenai pola komunikasi seseorang meskipun isi percakapannya tidak dapat dibaca.
Alfons mengingatkan bahwa informasi semacam ini tetap bernilai bagi pihak yang ingin memetakan aktivitas dan hubungan seseorang.
Karena itu, penggunaan aplikasi terenkripsi tetap penting, tetapi pengguna perlu memahami bahwa enkripsi isi pesan tidak otomatis menghilangkan seluruh risiko privasi.
Lemahnya Pengawasan Membuka Peluang Penyalahgunaan
Alfons menilai akar persoalan dalam dugaan penyalahgunaan LIMS adalah lemahnya kontrol dan pengawasan terhadap proses permintaan penyadapan.
Menurutnya, setiap permintaan seharusnya dilengkapi dokumen yang menjelaskan dasar hukum, alasan penyadapan, serta persetujuan pejabat yang memiliki kewenangan.
Dokumen tersebut juga perlu melalui proses verifikasi sebelum nomor telepon dimasukkan ke dalam sistem.
Tanpa mekanisme tersebut, pihak yang memiliki akses teknis berpotensi menggunakan kewenangannya untuk memasukkan nomor tertentu tanpa prosedur yang semestinya.
Alfons juga menjelaskan bahwa LIMS memiliki mekanisme pencatatan aktivitas atau audit log. Setiap permintaan dapat memiliki identitas unik (unique ID) dan dilengkapi mekanisme enkripsi sehingga aktivitas sistem seharusnya dapat ditelusuri.
Catatan tersebut semestinya membantu auditor mengidentifikasi siapa yang mengajukan permintaan, nomor mana yang menjadi target, serta aktivitas apa saja yang dilakukan.
Namun, keberadaan fitur pencatatan saja tidak cukup. Log harus dilindungi dari perubahan atau penghapusan tanpa otorisasi dan diperiksa secara berkala oleh pihak yang independen.
Tiga Tersangka dalam Kasus Dugaan Penyadapan Ilegal
Peringatan mengenai risiko penyalahgunaan LIMS muncul setelah Bareskrim Polri mengungkap kasus dugaan penyadapan ilegal terhadap sejumlah nomor telepon.
Menurut keterangan Bareskrim yang diberitakan ANTARA, tiga orang telah ditetapkan sebagai tersangka dalam perkara dugaan penyadapan tanpa prosedur, akses ilegal, dan penghapusan data elektronik.
Kepala Bareskrim Polri Komjen Pol. Asep Safrudin menyebut nomor yang diduga menjadi sasaran mencakup milik Presiden RI, pejabat negara, tokoh politik, media, organisasi masyarakat, lembaga swadaya masyarakat, hingga pengusaha.
Dugaan aktivitas tersebut berlangsung selama periode 2025 hingga 2026.
Penyidik menyatakan beberapa nomor telepon diduga dimasukkan ke server LIMS tanpa surat permohonan penyidik maupun lampiran laporan polisi. Aktivitas tersebut juga disebut tidak berkaitan dengan proses penyelidikan atau penyidikan yang sah.
Pada Oktober 2026, para tersangka juga diduga memerintahkan penghapusan sejumlah file hasil penyadapan dari sistem untuk menghilangkan jejak.
Dalam proses penyidikan, aparat telah memeriksa 10 saksi dan tiga ahli. Penyidik juga menyita 11 telepon seluler, satu iPad, serta empat flashdisk sebagai barang bukti.
Kasus tersebut masih harus dinilai berdasarkan hasil penyidikan dan proses hukum. Dugaan keterlibatan para tersangka tidak boleh diperlakukan sebagai kesimpulan bersalah sebelum ada putusan pengadilan yang berkekuatan hukum tetap.
Risiko Penyadapan Tidak Hanya Menyangkut Isi Percakapan
Penyalahgunaan sistem intersepsi dapat menimbulkan dampak lebih luas daripada sekadar terbukanya isi komunikasi.
Informasi mengenai siapa yang berkomunikasi dengan seseorang, kapan komunikasi berlangsung, berapa lama hubungan komunikasi terjadi, dan lokasi perangkat dapat digunakan untuk menyusun profil aktivitas.
Jika informasi tersebut dikumpulkan dalam jangka panjang, metadata dapat membantu memetakan hubungan sosial, rutinitas, hingga pola pergerakan seseorang.
Bagi pejabat publik, jurnalis, aktivis, maupun pengelola organisasi strategis, informasi tersebut dapat menjadi sangat sensitif.
Karena itu, perlindungan privasi tidak cukup hanya mengandalkan enkripsi aplikasi. Pengelolaan infrastruktur telekomunikasi, pembatasan akses internal, dan pengawasan terhadap kewenangan intersepsi juga menjadi bagian penting dari keamanan digital.
Pengawasan Independen Menjadi Kunci
Kasus dugaan penyalahgunaan LIMS memperlihatkan bahwa sistem teknologi yang dirancang untuk mendukung penegakan hukum tetap memiliki risiko apabila akses dan kewenangannya tidak diawasi dengan baik.
Operator telekomunikasi dan pihak yang mengelola sistem intersepsi perlu memastikan bahwa setiap permintaan memiliki dasar hukum, persetujuan yang sah, batas sasaran dan waktu yang jelas, serta dokumentasi yang dapat diaudit.
Beberapa langkah penguatan yang penting meliputi:
- Verifikasi berlapis: Setiap permintaan intersepsi harus melewati pemeriksaan dokumen dan persetujuan pihak berwenang.
- Pemisahan kewenangan: Pihak yang mengajukan permintaan sebaiknya tidak memiliki kendali tunggal untuk menyetujui dan mengaktifkan intersepsi.
- Audit log yang terlindungi: Catatan aktivitas harus disimpan secara aman, tidak mudah diubah, dan dapat diperiksa oleh auditor independen.
- Pembatasan akses: Hak akses administrator perlu dibatasi berdasarkan tugas dan tanggung jawab.
- Pengawasan berkala: Aktivitas yang tidak sesuai prosedur harus dapat dideteksi dan segera ditindaklanjuti.
- Pertanggungjawaban hukum: Setiap penyalahgunaan kewenangan harus memiliki mekanisme pemeriksaan dan sanksi yang jelas.
LIMS pada dasarnya merupakan infrastruktur yang dapat mendukung penegakan hukum. Namun, kemampuan teknis untuk melakukan intersepsi harus selalu dibatasi oleh dasar hukum, transparansi prosedur, dan pengawasan yang efektif.
Tanpa perlindungan tersebut, teknologi yang seharusnya digunakan untuk kepentingan publik justru berpotensi menjadi sarana pelanggaran privasi.