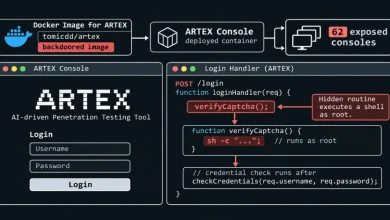
ARTEX AI Hacking Framework Ditemukan di 1.465 Server Publik, Sebagian Terhubung dengan Infrastruktur Serangan
Kerangka pengujian keamanan berbasis kecerdasan buatan (AI) bernama ARTEX ditemukan berjalan pada 1.465 host yang dapat diakses melalui internet. Sebagian server tersebut juga menyimpan perangkat command-and-control (C2), perangkat phishing, file exploit, hingga komponen yang digunakan dalam operasi serangan siber.
ARTEX pada dasarnya merupakan platform pengujian penetrasi berbasis AI yang dirancang untuk membantu tim keamanan melakukan pemetaan aset, menemukan kelemahan, dan menguji sistem. Namun, kemampuan otomatisasinya juga menarik perhatian pelaku kejahatan siber karena dapat digunakan untuk menjalankan aktivitas serangan dalam skala besar.
Censys menegaskan bahwa keberadaan ARTEX pada sebuah server publik tidak otomatis membuktikan adanya aktivitas kriminal. Platform ini bersifat dual-use, sehingga dapat digunakan untuk pengujian keamanan yang sah maupun disalahgunakan.
Censys Menemukan 1.465 Host ARTEX yang Terbuka
Dalam pemindaian yang dilakukan, Censys mengidentifikasi 1.465 host yang menjalankan atau mengekspos antarmuka ARTEX melalui internet.
Namun, jumlah tersebut tidak dapat langsung dianggap sebagai 1.465 instalasi independen atau 1.465 kelompok peretas.
Sekitar 650 host memiliki konfigurasi berulang yang tersebar pada dua penyedia hosting. Pola tersebut mengindikasikan kemungkinan adanya sistem hasil kloning atau beberapa alamat IP yang mengarah ke konfigurasi serupa.
Setelah kelompok konfigurasi tersebut diperhitungkan, Censys memperkirakan terdapat sekitar 815 deployment yang terlihat berbeda.
Peneliti juga menemukan indikasi tambahan pada 155 host atau sekitar 10,6 persen dari keseluruhan temuan. Selain itu, terdapat 32 direktori terbuka yang memperlihatkan perangkat, implan, dan file milik operator.
Temuan ini menunjukkan bahwa sebagian infrastruktur ARTEX tidak hanya mengekspos panel administrasi, tetapi juga berpotensi membocorkan informasi operasional yang seharusnya tidak dapat diakses publik.
ARTEX Mengotomatiskan Berbagai Tahapan Pengujian Keamanan
ARTEX dirilis pada 26 Juli 2026 dan menggabungkan backend berbasis Go, antarmuka Next.js, serta database PostgreSQL.
Platform ini juga terhubung dengan ScopeSentry, sebuah sistem penemuan aset yang dapat memasukkan informasi domain, alamat, port, dan endpoint ke dalam proses pengujian.
Operator menentukan target, ruang lingkup pengujian, serta tujuan yang ingin dicapai. Setelah itu, agen AI menyusun pekerjaan menjadi beberapa tugas dan menjalankan alat keamanan yang tersedia.
Sistem menggunakan pendekatan planner dan worker. Planner membagi tujuan utama menjadi tindakan yang lebih kecil, sedangkan worker menjalankan alat pengujian dan mengembalikan hasilnya.
ARTEX juga menyediakan asset graph untuk memetakan sistem yang ditemukan serta exploration graph untuk mencatat bagian yang sudah diperiksa.
Platform ini mendukung model dari Anthropic, OpenAI, dan endpoint lain yang kompatibel. Dengan demikian, operator dapat memilih penyedia model tanpa harus membangun ulang seluruh sistem.
Kemampuan tersebut membuat ARTEX dapat menjalankan proses pengujian yang biasanya membutuhkan banyak pekerjaan manual. Akan tetapi, otomatisasi yang sama juga dapat dimanfaatkan untuk mempercepat pencarian dan eksploitasi kelemahan pada sistem yang tidak memiliki perlindungan memadai.
Perangkat C2 dan Phishing Ditemukan pada Server yang Sama
Salah satu aspek yang menjadi perhatian Censys adalah keberadaan perangkat lain pada sejumlah host yang juga menjalankan ARTEX.
Peneliti menemukan CyberStrikeAI bersama ARTEX pada 70 host. Selain itu, beberapa server juga memperlihatkan keberadaan PentAGI, HexStrike AI, dan RedAmon.
Perangkat lain yang ditemukan mencakup Vshell, Cobalt Strike, Adaptix C2, FRP, dan Gophish.
Kombinasi tersebut menarik perhatian karena perangkat pengujian keamanan otomatis dapat berada dalam lingkungan yang sama dengan perangkat untuk akses jarak jauh, phishing, dan pengendalian infrastruktur.
Meski demikian, keberadaan beberapa perangkat pada satu server belum cukup untuk membuktikan bahwa semuanya digunakan dalam satu kampanye atau dikendalikan oleh operator yang sama.
Bukti yang lebih kuat ditemukan pada sejumlah direktori terbuka. Censys melaporkan bahwa isinya mencakup perangkat untuk pergerakan lateral di Windows, exploit sudo yang tersedia untuk publik, implan Linux, skrip reverse shell, dan file stager yang telah dikompilasi.
Dalam salah satu kasus, direktori bahkan memperlihatkan folder home milik operator, termasuk material SSH dan riwayat perintah shell.
Kebocoran semacam ini dapat memberikan gambaran mengenai perangkat yang digunakan, konfigurasi infrastruktur, serta aktivitas yang pernah dilakukan operator.
ARTEX Telah Digunakan dalam Kampanye Kejahatan Siber
Temuan Censys sejalan dengan laporan Check Point Research yang diterbitkan pada 5 November 2026. Peneliti Check Point mengamati lebih dari 1.800 instance ARTEX yang terekspos secara publik.
Dalam penelitian tersebut, Check Point juga menemukan 2.557 sistem yang pernah atau sedang menghosting panel ARTEX. Dari jumlah itu, 1.608 masih aktif dan dapat diakses secara publik ketika penelitian dilakukan.
Angka Censys dan Check Point tidak boleh dijumlahkan karena berasal dari pengamatan dan metode pengukuran berbeda. Keduanya memperlihatkan bahwa jumlah deployment ARTEX yang terekspos cukup besar, tetapi tidak menunjukkan jumlah pelaku kejahatan yang berbeda.
Check Point juga memperoleh akses terhadap data dari 10 instance yang salah konfigurasi sehingga database ARTEX dapat diakses. Informasi tersebut membantu peneliti memahami bagaimana operator memberikan instruksi kepada agen AI dan model apa yang digunakan.
Dalam kampanye yang diamati, sebagian besar aktivitas berlangsung hampir sepenuhnya otomatis setelah operator menetapkan tujuan awal.
Agen AI kemudian menjalankan berbagai tahapan pengujian dan mencoba memanfaatkan kelemahan seperti kredensial administrator yang lemah, API tanpa autentikasi, serta kerentanan yang dapat mengarah pada eksekusi kode jarak jauh.
Check Point menemukan sejumlah kampanye dengan tujuan mencuri sertifikat penandatanganan aplikasi Apple, mengambil akun gim, dan memperoleh aset kripto.
Dalam salah satu operasi, agen AI berhasil mengumpulkan lebih dari 300 sertifikat penandatanganan beserta kata sandinya dari sejumlah layanan yang ditargetkan. Sementara itu, kampanye lain menemukan kredensial akun gim dalam jumlah besar pada infrastruktur yang tidak terlindungi.
Temuan ini memperlihatkan bahwa risiko ARTEX bukan hanya terletak pada kemampuannya menemukan kerentanan, tetapi juga pada kemampuannya menjalankan rangkaian aktivitas secara terus-menerus dengan campur tangan manusia yang relatif sedikit.
CERT-EU Peringatkan Peningkatan Serangan Otomatis
Pada 5 November 2026, CERT-EU juga menerbitkan peringatan mengenai penyalahgunaan ARTEX oleh sejumlah aktor ancaman.
Organisasi keamanan siber Uni Eropa tersebut menyatakan telah mengamati beberapa kelompok yang menggunakan ARTEX untuk mengotomatisasi kampanye serangan.
CERT-EU menilai platform ini dapat mempercepat identifikasi dan eksploitasi kesalahan konfigurasi, selain menargetkan kerentanan perangkat lunak yang sudah dikenal.
Salah satu persoalan yang disoroti adalah kemampuan agen AI untuk menguji banyak kesalahan konfigurasi sederhana yang mungkin terlewat dalam pemeriksaan manual. Jika beberapa kelemahan kecil dapat digabungkan dalam satu rangkaian serangan, dampaknya bisa jauh lebih besar.
CERT-EU juga mengingatkan bahwa ARTEX mengandalkan aturan yang dapat dikonfigurasi dan perilaku model AI untuk menghormati ruang lingkup pengujian. Tidak terdapat penegakan teknis yang sepenuhnya menjamin agen tidak akan melampaui batas yang ditentukan operator.
Dengan kata lain, penentuan ruang lingkup melalui instruksi tidak boleh dianggap sebagai pengganti kontrol keamanan yang benar-benar membatasi akses sistem.
Langkah Mitigasi bagi Organisasi
Meningkatnya penggunaan framework pengujian otomatis berbasis AI membuat organisasi perlu memperkuat perlindungan terhadap aset yang dapat diakses dari internet.
CERT-EU merekomendasikan sejumlah langkah yang juga relevan diterapkan oleh organisasi di Indonesia:
- Inventarisasi aset internet-facing: Identifikasi server, aplikasi, API, dan layanan yang dapat diakses dari internet. Pastikan tidak ada sistem yang terekspos tanpa kebutuhan operasional.
- Lindungi panel administrasi: Batasi akses dashboard dan antarmuka pengelolaan agar tidak dapat dijangkau langsung dari jaringan publik.
- Prioritaskan patch keamanan: Segera perbaiki kerentanan pada layanan yang terekspos, terutama jika sudah diketahui dapat dieksploitasi.
- Terapkan MFA: Gunakan autentikasi multifaktor pada akun administrator dan layanan penting untuk mengurangi risiko pengambilalihan akun.
- Pantau aktivitas administrator: Periksa aktivitas akun berprivilege, termasuk perubahan konfigurasi, akses tidak biasa, dan tindakan yang tidak sesuai pola operasional.
- Gunakan EDR dan pemantauan jaringan: Deteksi aktivitas proses mencurigakan, pemindaian otomatis, serta indikasi eskalasi hak akses.
- Perbaiki pencatatan log: Pastikan aktivitas pada sistem yang terhubung ke internet tercatat dan dapat digunakan untuk investigasi insiden.
- Periksa temuan berisiko rendah: Jangan mengabaikan kesalahan konfigurasi kecil karena dapat digabungkan oleh alat otomatis menjadi jalur serangan yang lebih serius.
Organisasi juga perlu memastikan bahwa penggunaan alat pengujian berbasis AI dilakukan dalam ruang lingkup yang telah disetujui dan memiliki pengawasan yang memadai.
ARTEX Menunjukkan Perubahan Lanskap Ancaman Siber
ARTEX memperlihatkan bagaimana AI dapat mengubah cara aktivitas pengujian keamanan dilakukan. Proses yang sebelumnya membutuhkan banyak pekerjaan manual kini dapat dijalankan oleh sejumlah agen yang bekerja secara paralel dan berkelanjutan.
Kemampuan tersebut memberikan manfaat bagi tim keamanan yang ingin mempercepat pengujian sistem mereka sendiri. Namun, ketika digunakan oleh penyerang, otomatisasi dapat meningkatkan volume dan kecepatan percobaan terhadap berbagai target.
Karena itu, organisasi tidak cukup hanya mengandalkan pemindaian keamanan berkala. Aset yang terekspos perlu dipantau secara berkelanjutan, kesalahan konfigurasi harus segera diperbaiki, dan setiap temuan perlu ditindaklanjuti berdasarkan tingkat risikonya.
Temuan Censys, Check Point, dan CERT-EU memberikan pesan yang sama: serangan berbasis AI bukan lagi sekadar gambaran masa depan. Infrastruktur dan metode yang mendukungnya sudah terlihat dalam aktivitas ancaman nyata.