SSHole Dieksploitasi dalam Hitungan Jam, Penyerang Berhasil Mendapatkan Akses Root pada Server Linux
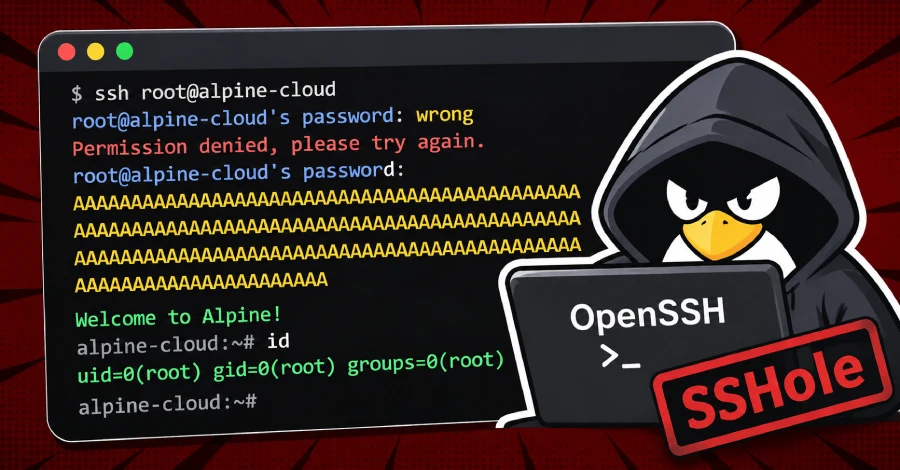
Penyerang mulai mengeksploitasi celah keamanan OpenSSH bernama SSHole hanya beberapa jam setelah kerentanannya diumumkan kepada publik. Dalam pengujian terhadap sistem umpan atau honeypot, perusahaan keamanan Previdian mengonfirmasi bahwa salah satu percobaan berhasil memberikan akses root pada server yang menjalankan Alpine Linux.
Kerentanan tersebut terdaftar sebagai CVE-2026-123158 dengan skor CVSS 8.1. Celah ini memungkinkan penyerang melewati autentikasi kata sandi SSH pada konfigurasi Linux tertentu, tanpa perlu mengetahui kata sandi asli korban.
Previdian mencatat percobaan eksploitasi pertama kurang dari sembilan jam setelah informasi kerentanan dipublikasikan. Hingga laporan awal disampaikan, perusahaan tersebut mendeteksi delapan percobaan dari satu alamat IP yang teridentifikasi berasal dari Jepang.
Dalam serangan yang berhasil diamati, pelaku menggunakan kata sandi berukuran sangat panjang untuk melewati proses autentikasi, kemudian menjalankan perintah pengintaian pada sistem yang berhasil dimasuki.
Temuan ini membuat SSHole menjadi ancaman serius bagi administrator server yang menggunakan OpenSSH pada lingkungan Linux berbasis musl libc tanpa PAM.
Apa Itu Kerentanan SSHole CVE-2026-123158?
SSHole merupakan kerentanan pada proses autentikasi OpenSSH yang berkaitan dengan interaksi antara OpenSSH, pustaka C musl, dan konfigurasi akun Linux.
Masalah ini berakar pada perubahan penanganan autentikasi yang diperkenalkan pada 2016 untuk mengatasi kerentanan enumerasi nama pengguna, yaitu CVE-2016-6210.
Dalam kondisi tertentu, OpenSSH menggunakan informasi hash dari akun lain ketika memproses autentikasi akun yang tidak memiliki kata sandi valid. Mekanisme tersebut dimaksudkan agar proses autentikasi tetap berlangsung dengan cara yang tidak mudah membedakan akun yang valid dan tidak valid.
Namun, pada sistem yang menggunakan musl libc tanpa PAM, terdapat kondisi ketika fungsi pemrosesan kata sandi gagal dan mengembalikan karakter *.
Karakter tersebut juga digunakan dalam berkas /etc/shadow untuk menandai akun yang tidak memiliki kata sandi yang dapat digunakan untuk autentikasi biasa.
Akibatnya, hasil kegagalan pemrosesan kata sandi dapat disalahartikan sebagai kecocokan dengan nilai yang tersimpan pada akun. OpenSSH kemudian memperlakukan autentikasi tersebut seolah-olah berhasil.
Kondisi ini memungkinkan penyerang masuk ke akun tertentu menggunakan kata sandi sembarang dengan panjang antara 257 hingga 1.024 byte.
Dengan kata lain, penyerang tidak perlu mencuri kata sandi atau kunci SSH terlebih dahulu untuk mengeksploitasi konfigurasi yang rentan.
Bagaimana Penyerang Berhasil Mendapatkan Akses?
Serangan SSHole memanfaatkan perilaku khusus dalam pemrosesan kata sandi yang terjadi pada kombinasi perangkat lunak dan konfigurasi tertentu.
Ketika penyerang mengirimkan kata sandi yang sangat panjang, proses hashing pada musl dapat gagal. Nilai yang dikembalikan kemudian cocok dengan penanda akun tanpa kata sandi yang tersimpan di sistem.
OpenSSH gagal membedakan kondisi tersebut dari hasil autentikasi yang valid.
Namun, tidak semua akun dan server dapat diserang dengan cara ini. Eksploitasi membutuhkan sejumlah prasyarat konfigurasi yang harus terpenuhi secara bersamaan.
Beberapa persyaratan utamanya adalah:
- Server menjalankan OpenSSH pada sistem Linux yang menggunakan musl libc.
- PAM tidak digunakan untuk memeriksa autentikasi kata sandi.
- Autentikasi berbasis kata sandi SSH masih diaktifkan.
- Terdapat akun target dengan karakter
*pada kolom kata sandi di/etc/shadow. - Terdapat setidaknya satu akun lokal lain yang memiliki hash kata sandi SHA-256 atau SHA-512.
Karena itu, keberadaan OpenSSH saja tidak cukup untuk menyimpulkan sebuah server rentan.
Alpine Linux Menjadi Salah Satu Sistem yang Paling Berisiko
Alpine Linux menjadi perhatian utama karena distribusi ini menggunakan musl libc dan paket OpenSSH server bawaannya tidak mengaktifkan PAM untuk autentikasi tersebut.
Pada konfigurasi yang terdampak, akun tanpa kata sandi dapat menjadi sasaran eksploitasi. Contohnya adalah akun yang memang disiapkan untuk menggunakan autentikasi berbasis kunci SSH.
Risikonya semakin besar pada sejumlah image cloud resmi Alpine untuk AWS dan Azure. Image tersebut menyediakan akun default alpine yang memiliki hak penggunaan doas, sebuah utilitas untuk menjalankan perintah dengan hak istimewa lebih tinggi.
Jika penyerang berhasil masuk ke akun tersebut pada sistem yang memenuhi kondisi rentan, akses yang diperoleh dapat berkembang menjadi hak akses root.
Hal ini menunjukkan bahwa dampak SSHole tidak hanya terbatas pada akses awal ke sebuah akun. Konfigurasi hak istimewa pada sistem juga menentukan seberapa jauh penyerang dapat mengambil alih server.
Meski demikian, akses root tidak otomatis diperoleh pada setiap server yang rentan. Dampaknya bergantung pada akun yang berhasil diakses dan hak istimewa yang dimiliki akun tersebut.
Serangan Sudah Terdeteksi Kurang dari Sembilan Jam
Previdian melaporkan bahwa sensor honeypot mereka menerima percobaan eksploitasi pertama kurang dari sembilan jam setelah CVE-2026-123158 dipublikasikan.
Perusahaan tersebut mencatat delapan percobaan dari satu alamat IP yang teridentifikasi berasal dari Jepang.
Dalam salah satu percobaan, penyerang berhasil memperoleh akses root pada honeypot yang menjalankan Alpine Linux dan OpenSSH dengan konfigurasi rentan.
Setelah autentikasi berhasil, pelaku menjalankan sejumlah perintah pengintaian, termasuk:
iduntuk memeriksa identitas dan hak akses pengguna.unameuntuk memperoleh informasi sistem operasi dan kernel.hostnameuntuk mengetahui nama perangkat yang berhasil diakses.
Perintah-perintah tersebut merupakan aktivitas pengenalan lingkungan yang umum dilakukan setelah penyerang memperoleh akses awal.
Temuan ini menunjukkan bahwa eksploitasi tidak hanya berhasil melewati autentikasi, tetapi juga telah digunakan untuk menjalankan perintah pada sistem korban.
Namun, delapan percobaan yang teramati berasal dari satu alamat IP dan satu sensor. Angka tersebut belum dapat digunakan untuk menyimpulkan bahwa serangan telah menyebar secara luas di internet.
Sistem Apa Saja yang Terdampak?
Selain Alpine Linux, sistem lain yang menggunakan musl libc dan OpenSSH tanpa PAM juga perlu diperiksa.
Beberapa lingkungan yang patut mendapat perhatian meliputi:
- Alpine Linux.
- OpenWrt apabila menggunakan OpenSSH dengan konfigurasi yang memenuhi prasyarat.
- Buildroot.
- Yocto.
- Perangkat embedded yang menggunakan kombinasi musl dan OpenSSH.
Namun, tidak semua instalasi sistem tersebut otomatis rentan. Sebagai contoh, OpenWrt umumnya menggunakan Dropbear sebagai layanan SSH bawaan. Risiko baru relevan jika perangkat menggunakan OpenSSH dengan konfigurasi yang sesuai dengan persyaratan eksploitasi.
Sebaliknya, sistem yang menggunakan glibc seperti Debian, Ubuntu, dan Fedora tidak terdampak oleh jalur kerentanan ini sebagaimana dijelaskan dalam analisis peneliti.
Sistem yang menggunakan PAM untuk autentikasi kata sandi juga tidak termasuk dalam konfigurasi yang terdampak.
Dropbear dan implementasi SSH OpenBSD juga tidak terpengaruh oleh masalah ini.
OpenSSH Merilis Patch Darurat
OpenSSH telah merilis versi 10.6p2 pada 5 November 2026 untuk memperbaiki CVE-2026-123158.
Alpine Linux juga menerbitkan pembaruan paket untuk berbagai cabang distribusinya, termasuk sejumlah versi lama hingga cabang edge.
Administrator disarankan segera memperbarui paket OpenSSH dari repositori resmi distribusi masing-masing.
Setelah pembaruan terpasang, layanan SSH harus dimulai ulang agar proses sshd yang sedang berjalan benar-benar menggunakan binary yang telah diperbaiki.
Langkah ini penting karena memperbarui paket tidak selalu otomatis mengganti proses daemon yang masih berjalan di memori.
Jika pembaruan belum dapat dilakukan, administrator dapat menonaktifkan autentikasi berbasis kata sandi melalui konfigurasi SSH atau membatasi akses SSH sampai patch tersedia.
Penggunaan autentikasi kunci publik dapat membantu mengurangi risiko, tetapi administrator tetap harus memastikan bahwa konfigurasi autentikasi benar-benar menonaktifkan metode kata sandi dan layanan telah dimulai ulang.
Cara Memeriksa Kemungkinan Eksploitasi SSHole
Administrator Alpine Linux dan sistem musl lainnya perlu memeriksa log autentikasi untuk mencari aktivitas yang tidak sesuai dengan konfigurasi akun.
Salah satu indikator yang disarankan oleh tim Alpine adalah entri log Accepted password for yang menunjukkan keberhasilan autentikasi terhadap akun yang seharusnya tidak menerima kata sandi.
Pemeriksaan dapat diprioritaskan pada akun seperti alpine, root, serta akun yang hanya dirancang untuk menggunakan kunci SSH.
Selain itu, administrator perlu meninjau:
- Aktivitas penggunaan doas atau sudo. Periksa perintah yang dijalankan setelah waktu login mencurigakan.
- Akun pengguna baru. Cari akun lokal yang dibuat tanpa persetujuan administrator.
- Berkas authorized_keys. Periksa apakah terdapat kunci SSH baru yang tidak dikenal.
- Aktivitas sistem setelah login. Tinjau perintah, proses, dan koneksi jaringan yang muncul setelah autentikasi mencurigakan.
- Akses dari alamat IP asing. Korelasikan sumber koneksi dengan waktu autentikasi dan aktivitas akun.
Jika administrator tidak dapat memastikan bahwa server bebas dari akses tidak sah, sistem sebaiknya diperlakukan sebagai perangkat yang berpotensi telah dikompromikan.
Dalam kondisi tersebut, pemasangan patch saja tidak cukup. Organisasi perlu melakukan investigasi, mencabut kredensial yang mungkin terpapar, memeriksa mekanisme persistensi, dan mempertimbangkan pembangunan ulang server dari sumber tepercaya.
SSHole Menunjukkan Pentingnya Memperbarui Komponen Infrastruktur
Kasus SSHole memperlihatkan bagaimana interaksi antara komponen perangkat lunak yang telah lama digunakan dapat menghasilkan kerentanan serius.
Masalah ini tidak berasal dari eksploitasi kata sandi yang lemah atau pencurian kunci SSH. Sebaliknya, penyerang memanfaatkan kesalahan penanganan autentikasi pada kombinasi OpenSSH, musl libc, dan konfigurasi akun tertentu.
Kecepatan munculnya percobaan eksploitasi juga menjadi peringatan bagi administrator. Dalam waktu kurang dari sembilan jam setelah pengungkapan, serangan sudah terdeteksi dan berhasil memberikan akses root pada lingkungan honeypot.
Organisasi yang menggunakan Alpine Linux atau sistem berbasis musl perlu segera memeriksa konfigurasi SSH, memasang pembaruan OpenSSH, dan memulai ulang layanan.
Selain memperbaiki perangkat lunak, audit log autentikasi dan hak akses akun tetap diperlukan untuk memastikan tidak ada pihak yang sempat memanfaatkan celah tersebut sebelum perlindungan diterapkan.