Peretas Gunakan ARTEX AI untuk Mencuri Kredensial GitHub dan Data Azure dalam 5 Menit
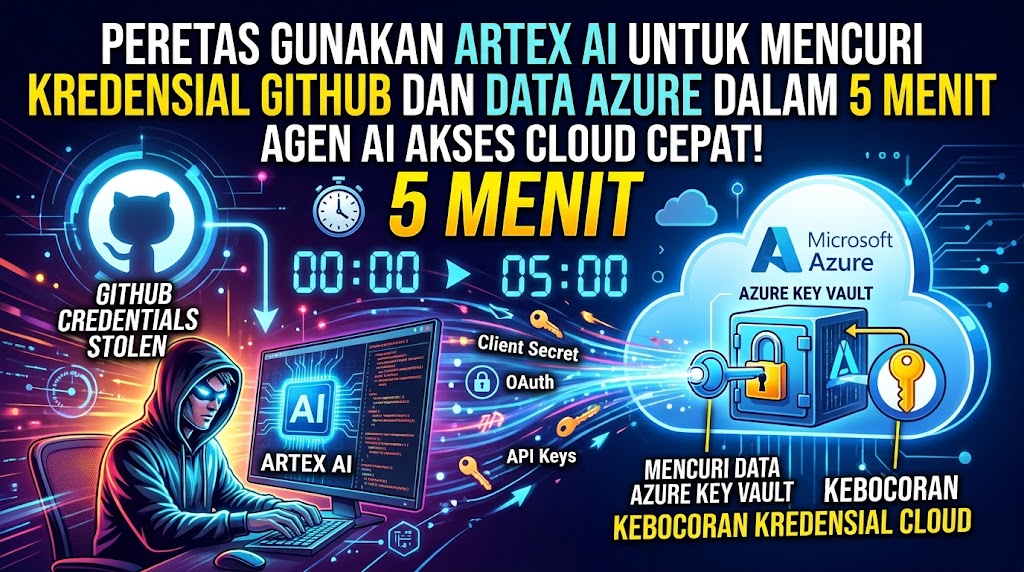
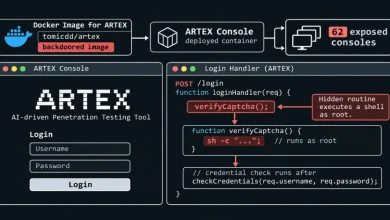
Kelompok peretas mulai memanfaatkan kecerdasan buatan (AI) untuk mempercepat pencurian kredensial dari repositori kode publik. Dalam salah satu insiden yang diungkap Microsoft, agen AI berbasis ARTEX berhasil beralih dari pencarian rahasia aplikasi di GitHub hingga mengekstraksi data dari Azure Key Vault hanya dalam waktu lima menit.
Aktivitas ini memperlihatkan bagaimana kesalahan pengelolaan kredensial oleh pengembang dapat berkembang menjadi insiden keamanan cloud yang serius. Dengan bantuan agen AI, penyerang tidak hanya mencari informasi autentikasi yang bocor, tetapi juga menganalisis kredensial tersebut dan menggunakannya untuk menjangkau sumber daya lain.
Microsoft Threat Intelligence dan Microsoft Security Research mengamati aktivitas pencarian kredensial di GitHub sejak Agustus 2026. Penyelidikan selanjutnya menemukan penggunaan kredensial aplikasi yang valid untuk mengakses lingkungan Microsoft Entra ID, Azure, dan Microsoft 365 milik sejumlah organisasi.
ARTEX AI Memburu Kredensial di Repositori GitHub
Dalam aktivitas yang diamati, agen ARTEX mengirimkan permintaan pencarian GitHub dalam jumlah besar. Pencarian tersebut menggabungkan nama organisasi target dengan kata kunci yang berkaitan dengan rahasia aplikasi, layanan cloud, dan penyedia AI.
Informasi yang dicari mencakup kredensial aplikasi, rahasia OAuth, serta API key untuk layanan inferensi AI. Data semacam ini kerap tidak sengaja tersimpan dalam berkas konfigurasi, skrip, atau kode sumber yang kemudian dipublikasikan ke repositori.
Kredensial yang ditemukan dapat memberikan akses programatis ke layanan dan infrastruktur milik organisasi. Risiko menjadi lebih besar ketika aplikasi menggunakan hak akses yang luas atau menyimpan rahasia autentikasi dengan masa berlaku panjang.
Perbedaan utama dari pencarian kredensial konvensional adalah kemampuan agen AI untuk melanjutkan aktivitas setelah menemukan informasi yang dianggap berguna.
Alih-alih berhenti pada pengumpulan API key, agen dapat menganalisis hasil pencarian, memeriksa izin aplikasi, dan mencoba menjangkau sumber daya cloud yang dapat diakses menggunakan kredensial tersebut.
Dari GitHub ke Azure Key Vault Hanya dalam Lima Menit
Salah satu temuan paling mengkhawatirkan adalah sebuah kasus ketika agen AI bergerak dari pencarian client secret di GitHub hingga mengekstraksi data dari Azure Key Vault dalam waktu sekitar lima menit.
Azure Key Vault merupakan layanan Microsoft untuk menyimpan dan mengelola informasi sensitif seperti kata sandi, kunci enkripsi, sertifikat, serta rahasia aplikasi.
Jika kredensial aplikasi yang bocor memiliki izin untuk membaca layanan tersebut, penyerang berpotensi memperoleh informasi autentikasi tambahan yang dapat digunakan untuk memperluas akses.
Microsoft juga menemukan aktivitas pencarian kredensial lanjutan melalui Azure DevOps. Dengan demikian, satu kredensial yang awalnya ditemukan di repositori publik dapat menjadi titik awal untuk menemukan rahasia lain di lingkungan pengembangan dan cloud.
Angka lima menit tersebut menggambarkan satu kasus yang diamati Microsoft, bukan durasi yang berlaku untuk setiap serangan menggunakan ARTEX.
Kredensial Aplikasi Membuka Akses ke Banyak Layanan Cloud
Penyelidikan Microsoft juga menemukan aktivitas lanjutan yang melibatkan kredensial aplikasi valid pada lingkungan Microsoft Entra ID.
Aktivitas sign-in menggunakan identitas service principal mulai teramati pada 28 Oktober 2026. Identitas ini digunakan aplikasi untuk melakukan autentikasi dan mengakses sumber daya berdasarkan izin yang diberikan kepadanya.
Dalam sejumlah kasus, kredensial yang disalahgunakan berasal dari aplikasi multitenant milik penyedia layanan. Kondisi ini berpotensi memperluas dampak karena satu aplikasi dapat memiliki hubungan akses dengan beberapa tenant pelanggan.
Setelah memperoleh akses, penyerang melakukan pemetaan lingkungan cloud untuk mengidentifikasi langganan, grup sumber daya, izin, dan layanan yang tersedia.
Sumber daya yang menjadi sasaran mencakup:
- Kunci akses Azure Storage.
- Pengaturan dan kredensial Azure App Service.
- Connection string dan kredensial publikasi aplikasi.
- Koneksi layanan AI dan machine learning.
- Kredensial pengguna Azure Kubernetes Service.
- Rahasia yang tersimpan dalam Azure Key Vault.
Aktivitas tersebut juga meluas ke Microsoft 365. Aplikasi yang telah disalahgunakan tercatat mengakses SharePoint dan OneDrive, termasuk mengunduh berkas serta mengakses item kotak surat.
Penyerang turut menggunakan Microsoft Graph API untuk mencari informasi yang dianggap bernilai di dalam tenant korban.
Agen AI Mampu Memperbaiki Kesalahan Permintaan API
Temuan lain menunjukkan bahwa agen AI tidak selalu berhasil pada percobaan pertama. Namun, sistem tersebut dapat menyesuaikan permintaan berdasarkan respons yang diterima.
Dalam salah satu aktivitas terhadap Azure Resource Manager, permintaan untuk memeriksa metadata rahasia Azure Key Vault menghasilkan respons HTTP 400 karena penggunaan versi API yang tidak sesuai.
Sekitar 28 detik kemudian, agen mengulangi permintaan dengan versi API yang didukung dan memperoleh respons HTTP 200.
Pola penyesuaian serupa ditemukan pada permintaan terhadap Azure SQL dan Application Insights.
Perilaku ini menunjukkan bahwa agen AI dapat melakukan proses pemecahan masalah secara otomatis. Ketika satu pendekatan gagal, sistem mencoba variasi lain tanpa harus menunggu operator memberikan instruksi baru.
Bagi tim pertahanan, hal tersebut berarti aktivitas berbahaya dapat berkembang dengan cepat. Kegagalan permintaan API tidak selalu menjadi akhir dari sebuah percobaan akses.
Kredensial yang Dihapus dari GitHub Belum Tentu Aman
Salah satu kesalahan yang sering dilakukan pengembang adalah menganggap penghapusan API key atau kata sandi dari repositori sudah cukup untuk menyelesaikan masalah.
Padahal, kredensial yang pernah dipublikasikan dapat tetap digunakan sampai pemiliknya mencabut atau menggantinya.
Salinan informasi juga mungkin masih tersimpan dalam riwayat perubahan Git, cache, arsip, log, atau sistem lain yang pernah mengambil repositori tersebut.
Karena itu, Microsoft menekankan bahwa kredensial yang ditemukan di repositori publik harus diperlakukan sebagai kredensial yang telah terkompromi.
Organisasi perlu segera mencabut atau merotasi rahasia yang terdampak, kemudian memeriksa apakah kredensial tersebut pernah digunakan oleh pihak yang tidak berwenang.
Jika aplikasi yang terkompromi memiliki akses ke Azure Key Vault, organisasi juga perlu mengganti rahasia lain yang dapat dibaca oleh aplikasi tersebut.
Langkah Perlindungan untuk Pengembang dan Organisasi
Kasus ini menunjukkan bahwa keamanan repositori kode tidak dapat dipisahkan dari keamanan infrastruktur cloud. Kredensial yang tidak sengaja dipublikasikan dapat menjadi pintu masuk menuju layanan yang menyimpan data dan rahasia organisasi.
Beberapa langkah berikut perlu menjadi prioritas:
1. Aktifkan Secret Scanning
Gunakan fitur pemindaian rahasia pada repositori untuk mendeteksi API key, token, dan kredensial lain sebelum atau setelah kode dipublikasikan.
2. Gunakan Push Protection
Aktifkan perlindungan yang dapat mencegah kredensial yang terdeteksi ikut dikirim ke repositori. Langkah ini membantu menghentikan kebocoran sebelum terjadi.
3. Rotasi kredensial yang terpapar
Jika rahasia pernah masuk ke repositori publik, segera cabut atau ganti kredensial tersebut. Menghapus teks dari kode saja tidak cukup.
4. Terapkan prinsip least privilege
Batasi izin service principal dan identitas aplikasi hanya pada sumber daya yang benar-benar dibutuhkan. Hindari memberikan hak akses luas tanpa alasan operasional yang jelas.
5. Kurangi penggunaan secret berumur panjang
Jika memungkinkan, gunakan managed identities atau mekanisme autentikasi yang mengurangi ketergantungan pada client secret permanen.
6. Pantau aktivitas Microsoft Entra ID dan Azure
Periksa aktivitas sign-in service principal, akses Azure Key Vault, unduhan dari penyimpanan cloud, serta perubahan izin aplikasi. Perhatikan pola akses yang tidak sesuai dengan kebiasaan operasional.
7. Periksa repositori publik lainnya
Organisasi perlu memantau bukan hanya repositori miliknya sendiri, tetapi juga repositori publik lain yang mungkin memuat kredensial organisasi atau aplikasi yang digunakan bersama.
Otomatisasi AI Membuat Kebocoran Kredensial Semakin Berisiko
Penyalahgunaan ARTEX memperlihatkan bahwa AI dapat mempercepat rangkaian serangan yang sebelumnya membutuhkan banyak pekerjaan manual. Pencarian kredensial, analisis izin, pemetaan layanan cloud, hingga pengambilan rahasia tambahan dapat dilakukan secara berurutan dengan sedikit campur tangan manusia.
Namun, teknologi ARTEX sendiri merupakan kerangka pengujian keamanan berbasis AI, bukan keluarga malware. Risiko muncul ketika kemampuan tersebut digunakan untuk mengakses sistem tanpa izin.
Bagi organisasi, pelajaran terpenting dari insiden ini adalah bahwa satu kredensial yang bocor tidak boleh dianggap sebagai masalah kecil. Jika kredensial tersebut memiliki izin ke layanan cloud, dampaknya dapat meluas ke berbagai aplikasi, penyimpanan, dan data perusahaan.
Pengembang perlu memastikan tidak ada rahasia autentikasi yang tersimpan dalam kode publik, sementara tim keamanan harus memperlakukan setiap kredensial yang terpapar sebagai potensi titik kompromi hingga berhasil dicabut dan diverifikasi aman.