OpenAI Gunakan AI untuk Temukan 948 Celah Linux yang Bisa Berujung Akses Root

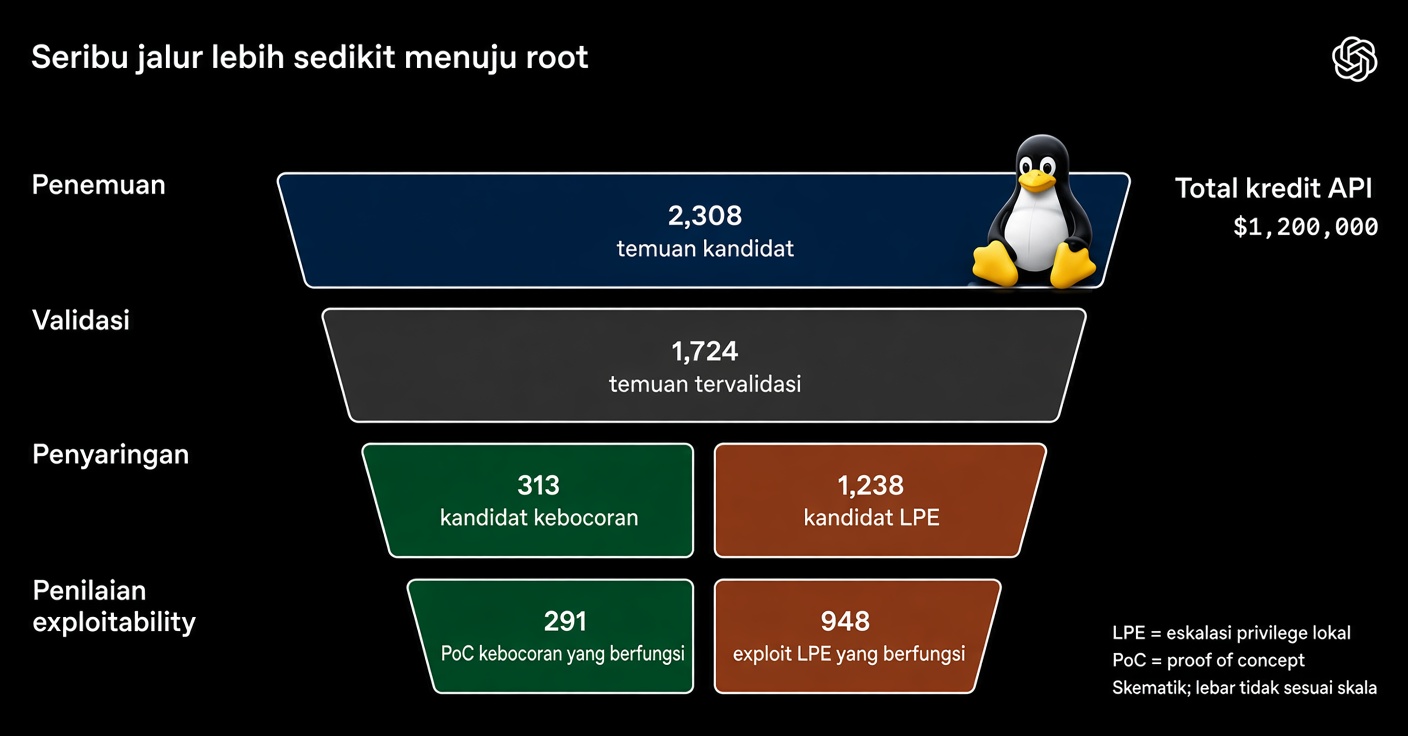
OpenAI mengungkap hasil eksperimen keamanan siber berbasis kecerdasan buatan (AI) yang berhasil mengidentifikasi ratusan kelemahan keamanan pada Linux. Melalui sebuah pipeline otomatis, perusahaan tersebut menghasilkan 948 temuan eksploitasi local privilege escalation (LPE) yang berpotensi memungkinkan pengguna dengan hak akses rendah memperoleh kendali root pada sistem.
Eksperimen ini menghabiskan sekitar US$1.213.430 dalam bentuk kredit API, atau rata-rata US$1.279 untuk setiap temuan LPE unik yang dihasilkan.
Dalam publikasi berjudul A Thousand Fewer Paths to Root pada 4 November 2026, OpenAI menjelaskan bahwa pipeline tersebut menggunakan model AI khusus keamanan siber yang belum dirilis secara umum. Sistem dirancang untuk menemukan kerentanan, menguji apakah kelemahan benar-benar dapat direproduksi, menilai kemungkinan eksploitasi, hingga menghasilkan kandidat patch.
OpenAI menyebut eksperimen tersebut sebagai bagian dari upaya mempercepat penelitian keamanan perangkat lunak, khususnya pada proyek open source berskala besar seperti kernel Linux.
Pipeline AI Menghasilkan Ribuan Temuan Keamanan
Dalam eksperimen yang dilakukan pada pertengahan Oktober 2026, sistem OpenAI menganalisis 2.308 kandidat temuan pada kode sumber kernel Linux.
Dari jumlah tersebut, sebanyak 1.724 kelemahan berhasil direproduksi secara dinamis di lingkungan pengujian terisolasi. Sistem kemudian menghasilkan proof-of-concept (PoC) untuk 291 temuan kebocoran informasi serta mengidentifikasi 948 kerentanan LPE unik.
Kerentanan LPE menjadi perhatian karena dapat memungkinkan pengguna lokal yang sebelumnya hanya memiliki hak akses terbatas untuk meningkatkan kewenangannya hingga memperoleh akses root.
Dalam sistem Linux, root merupakan akun dengan hak administratif tertinggi. Jika penyerang berhasil mencapai tingkat akses tersebut, mereka berpotensi mengendalikan berbagai fungsi sistem yang sebelumnya tidak dapat dijangkau menggunakan akun biasa.
OpenAI menjelaskan bahwa proses validasi terhadap 1.724 temuan tersebut berlangsung sekitar 30 jam. Namun, keseluruhan penelitian, termasuk pemindaian dan analisis manual, berlangsung selama sekitar 10 hari.
Lima Tahapan Kerja Otomatis
Pipeline yang dikembangkan OpenAI menggunakan pendekatan berbasis agen AI dan dibagi menjadi lima tahapan utama.
Pertama, sistem mengidentifikasi bagian kode kernel yang memiliki relevansi terhadap keamanan dan dapat dijangkau oleh pengguna dengan hak akses rendah.
Kedua, agen AI menganalisis bagian kode tersebut untuk menemukan kemungkinan kelemahan. Pada tahap ini, sistem menghasilkan ribuan kandidat temuan yang perlu diperiksa lebih lanjut.
Ketiga, setiap kandidat diuji secara dinamis dalam mesin virtual terisolasi. Tujuannya memastikan bahwa kelemahan yang ditemukan benar-benar dapat direproduksi, bukan sekadar indikasi masalah dari analisis kode statis.
Keempat, sistem menilai dampak keamanan dan menghasilkan PoC untuk membuktikan kemungkinan eksploitasi. Pipeline juga membuat kandidat perbaikan untuk mengatasi akar masalah yang ditemukan.
Terakhir, peneliti keamanan manusia memeriksa hasil analisis, bukti eksploitasi, tingkat keparahan, dan kandidat patch sebelum laporan disampaikan kepada pengelola proyek terkait.
Pendekatan tersebut menunjukkan bahwa AI tidak hanya digunakan untuk membaca kode dan menemukan pola yang mencurigakan. Sistem juga mampu menguji dampak kelemahan serta membantu menyiapkan perbaikan yang dapat ditinjau oleh manusia.
AI Menemukan Teknik Eksploitasi Linux yang Baru
Salah satu temuan yang menjadi perhatian OpenAI adalah penggunaan sedikitnya 10 teknik eksploitasi Linux yang menurut penilaian perusahaan belum pernah mereka temui sebelumnya.
Teknik tersebut mencakup pendekatan baru untuk mengatur objek dalam cache kernel, metode page grooming untuk meningkatkan keandalan eksploitasi, serta teknik manipulasi data yang dapat membantu memperoleh peningkatan hak akses.
OpenAI menyatakan telah meminta pendapat sejumlah ahli eksploitasi kernel dari pihak eksternal. Berdasarkan evaluasi tersebut, teknik-teknik yang ditemukan juga merupakan pendekatan baru bagi para ahli yang dikonsultasikan.
Namun, perusahaan tidak memublikasikan rincian teknis lengkap mengenai metode tersebut dengan alasan keamanan. Keputusan ini bertujuan menghindari penyebaran informasi operasional yang berpotensi membantu pihak tidak bertanggung jawab mengembangkan serangan serupa.
Sebagian Temuan Sudah Mendapat Perbaikan
OpenAI menegaskan bahwa hasil penelitian tidak langsung diperlakukan sebagai kerentanan yang siap diumumkan tanpa pemeriksaan lebih lanjut.
Perusahaan bekerja bersama komunitas pengembang Linux untuk melaporkan temuan dan mengirimkan kandidat patch. Pengelola kernel dan kontributor lain juga telah melakukan perbaikan selama penelitian berlangsung.
Menurut OpenAI, ketika pemindaian dan analisis manual selesai setelah 10 hari, sebanyak 61 temuan LPE telah diperbaiki di upstream, sementara 43 lainnya telah memiliki patch dalam tahap pengembangan. Sekitar 299 temuan tambahan sedang dibahas secara publik.
Perusahaan juga menyebut telah mengirimkan ratusan laporan dan kandidat patch untuk kerentanan yang dianggap kritis. Temuan lainnya akan dilaporkan secara bertahap melalui kolaborasi dengan mitra dalam inisiatif Patch the Planet.
Angka tersebut penting untuk dipahami secara tepat: 948 merupakan jumlah temuan LPE unik dalam penelitian, bukan jumlah kerentanan yang semuanya telah diperbaiki atau tersedia pembaruannya untuk setiap distribusi Linux.
Pengguna tetap perlu mengikuti advisori keamanan resmi dari distribusi yang digunakan untuk mengetahui pembaruan mana yang sudah tersedia.
Biaya Penemuan Kerentanan Semakin Rendah
Eksperimen ini juga memperlihatkan bagaimana AI dapat mengubah biaya dan skala penelitian keamanan.
OpenAI mengeluarkan US$1,21 juta dalam kredit API untuk menghasilkan 948 temuan LPE unik, dengan biaya rata-rata sekitar US$1.279 per temuan.
Perusahaan membandingkan angka tersebut dengan nilai historis program bug bounty untuk eksploitasi Linux. Berdasarkan kisaran hadiah yang pernah ditawarkan Pwn2Own dan TyphoonPWN, OpenAI memperkirakan nilai hipotetis dari 948 temuan tersebut dapat mencapai US$18,9 juta hingga US$66,3 juta.
Angka itu merupakan perbandingan berdasarkan nilai hadiah historis, bukan pendapatan aktual atau pembayaran bounty yang telah diterima OpenAI.
Penelitian juga dilakukan pada lingkungan kernelCTF milik Google yang menggunakan kernel dengan permukaan serangan lebih terbatas. Dalam pengujian tersebut, pipeline menghasilkan 25 PoC kebocoran informasi dan 21 eksploitasi LPE dengan biaya sekitar US$32.936.
Hasil ini memperlihatkan bahwa kemampuan AI dalam penelitian keamanan tidak hanya bergantung pada penemuan pola kode yang rentan, tetapi juga pada kemampuan menguji apakah kelemahan tersebut dapat dimanfaatkan dalam kondisi pertahanan yang lebih ketat.
AI Membantu Pertahanan, tetapi Juga Memperbesar Risiko Serangan
Kemampuan AI untuk menemukan dan memvalidasi kerentanan dalam jumlah besar membawa dua konsekuensi bagi dunia keamanan siber.
Di satu sisi, organisasi dan pengembang dapat menggunakan teknologi serupa untuk mengaudit perangkat lunak, memprioritaskan perbaikan, serta mempercepat proses pembuatan patch. Semakin cepat kelemahan ditemukan dan diperbaiki, semakin pendek pula waktu yang tersedia bagi penyerang untuk memanfaatkannya.
Namun, kemampuan yang sama juga berpotensi digunakan oleh pihak yang ingin menemukan kelemahan sebelum pengembang sempat memperbaikinya.
National Cyber Security Centre (NCSC) Inggris sebelumnya memperingatkan bahwa ketersediaan alat AI untuk keamanan siber dapat mempercepat penemuan dan eksploitasi kerentanan. Organisasi perlu menyesuaikan proses pengujian, pemantauan, dan pembaruan keamanan agar mampu menghadapi siklus ancaman yang semakin cepat.
OpenAI juga menilai bahwa sistem operasi yang belum menerima pembaruan keamanan terbaru dapat menjadi sasaran serius. Bahkan, akses awal dengan hak pengguna terbatas dapat menjadi titik awal bagi penyerang yang memiliki kemampuan dan sumber daya memadai untuk mencoba memperoleh hak akses lebih tinggi.
Administrator Linux Perlu Mempercepat Pembaruan Keamanan
Bagi administrator dan pengelola infrastruktur, hasil penelitian ini menjadi pengingat bahwa pembaruan keamanan tidak boleh ditunda terlalu lama.
Beberapa langkah yang dapat dilakukan antara lain:
- Memastikan kernel Linux dan seluruh paket sistem menggunakan versi yang masih didukung.
- Memantau advisori keamanan resmi dari distribusi seperti Ubuntu, Debian, Red Hat, dan distribusi Linux lainnya.
- Memprioritaskan pembaruan kernel yang memperbaiki kelemahan dengan dampak peningkatan hak akses.
- Membatasi hak akses akun pengguna dan layanan agar kompromi satu akun tidak langsung memberikan kendali luas terhadap sistem.
- Menggunakan isolasi proses, sandbox, serta mekanisme pertahanan berlapis untuk mengurangi dampak apabila eksploitasi berhasil.
- Menguji pembaruan pada lingkungan staging sebelum menerapkannya ke sistem produksi yang kritis.
Temuan OpenAI memperlihatkan bahwa AI mulai mampu menjalankan sebagian besar tahapan penelitian kerentanan yang sebelumnya membutuhkan waktu dan keahlian manusia dalam jumlah besar.
Ke depan, tantangan keamanan bukan hanya menemukan kelemahan sebelum penyerang menemukannya, tetapi juga memastikan proses validasi, pelaporan, dan penerapan perbaikan dapat berjalan secepat perkembangan kemampuan AI.