Patch Zyxel GS1900 Gagal Hentikan Eksploitasi, Celah Baru Bisa Beri Akses Root

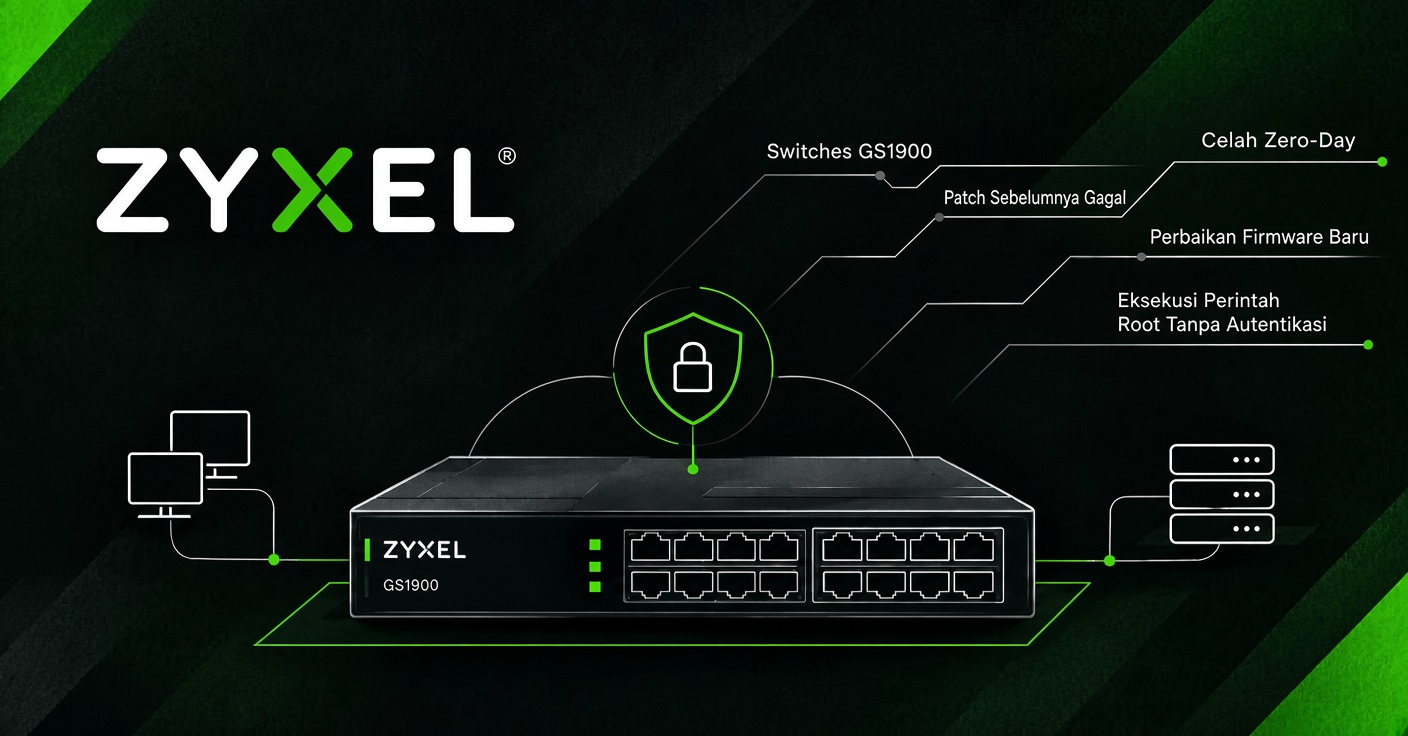
Pembaruan keamanan yang dirilis Zyxel untuk memperbaiki kerentanan pada switch jaringan GS1900 ternyata belum cukup untuk menghentikan teknik eksploitasi yang digunakan penyerang. Peneliti keamanan dari Binarly menemukan celah berbeda yang tetap dapat dimanfaatkan meskipun perangkat telah memasang firmware perbaikan sebelumnya.
Kerentanan baru tersebut tercatat sebagai CVE-2026-107441 dan berkaitan dengan kesalahan penulisan memori (out-of-bounds write) pada program yang menangani permintaan melalui antarmuka web switch.
Celah ini memungkinkan penyerang yang dapat menjangkau layanan manajemen perangkat melalui jaringan lokal untuk menjalankan perintah sistem operasi tanpa autentikasi. Menurut analisis Binarly, perintah yang berhasil dieksekusi berjalan dengan hak akses root.
Temuan ini menjadi perhatian karena firmware yang sebelumnya dianggap telah memperbaiki masalah keamanan pada GS1900 masih dapat diserang menggunakan eksploitasi tersebut. Zyxel kemudian menerbitkan firmware Patch 3 untuk sepuluh model GS1900 guna menutup kerentanan baru tersebut.
Kerentanan Baru Tetap Bisa Dieksploitasi Setelah Patch Sebelumnya
Masalah ini berkaitan dengan dua kerentanan berbeda pada switch Zyxel GS1900.
Kerentanan pertama adalah CVE-2026-7273, sebuah stack-based buffer overflow yang diumumkan Zyxel pada 16 Juni 2026. Vendor merilis firmware Patch 2 untuk memperbaikinya.
Namun, Binarly menemukan bahwa eksploitasi yang digunakan penyerang sebenarnya memanfaatkan kelemahan lain yang belum tertangani oleh pembaruan tersebut.
Kelemahan kedua kemudian diberi identitas CVE-2026-107441. Zyxel mengonfirmasi kerentanan ini sebagai masalah terpisah setelah menerima laporan dari Binarly pada 29 September 2026.
Peneliti menemukan bahwa eksploitasi tersebut masih berfungsi pada seluruh sepuluh varian firmware Patch 2 yang diuji. Artinya, organisasi yang hanya memasang pembaruan untuk CVE-2026-7273 belum tentu terlindungi dari teknik serangan yang memanfaatkan CVE-2026-107441.
Zyxel menerbitkan firmware Patch 3 pada 23 Oktober dan mengumumkan advisori keamanan resminya pada 3 November 2026.
Kesalahan Validasi Memori Memungkinkan Eksekusi Perintah
Menurut analisis teknis Binarly, akar masalah CVE-2026-107441 berada pada program yang memproses permintaan web di switch.
Program tersebut menyimpan parameter dari permintaan HTTP ke area memori dengan kapasitas tetap. Namun, proses penanganan parameter tidak melakukan pemeriksaan ukuran setiap parameter secara memadai.
Kondisi ini memungkinkan data yang terlalu besar merusak bagian memori yang seharusnya digunakan untuk menyimpan informasi pengelolaan parameter.
Penyerang dapat memanfaatkan kondisi tersebut untuk mengubah nilai penghitung parameter dan menyebabkan penulisan data keluar dari area memori yang dialokasikan. Dampaknya, alur eksekusi program dapat dimanipulasi sehingga perintah yang dikendalikan penyerang dijalankan oleh sistem.
Masalah pada Patch 2 terletak pada urutan validasi. Pembaruan sebelumnya memang menambahkan pemeriksaan terhadap penghitung parameter, tetapi pemeriksaan tersebut dilakukan setelah data disalin ke memori.
Jika nilai penghitung sudah lebih dahulu dirusak, pemeriksaan tambahan tersebut tidak mampu mencegah penulisan memori yang tidak semestinya.
Dalam Patch 3, Zyxel memperbaiki urutan pemeriksaan dengan memvalidasi jumlah parameter sebelum proses penyalinan dan membatasi ukuran data yang dapat disalin.
Binarly menyatakan perubahan tersebut memperbaiki kelemahan yang menjadi dasar eksploitasi CVE-2026-107441.
Eksploitasi Berkaitan dengan Kompromi 996 Switch di 48 Negara
Temuan Binarly juga memiliki kaitan dengan kampanye serangan yang sebelumnya diungkap perusahaan intelijen ancaman GreyNoise.
Pada 21 September 2026, GreyNoise melaporkan bahwa aktor ancaman telah mengeksploitasi switch Zyxel GS1900 sejak sekitar 17 Agustus. Aktivitas tersebut menyebabkan 996 perangkat di 48 negara berhasil dikompromikan.
Penyerang memanfaatkan akses yang diperoleh untuk menjalankan perintah pada perangkat, kemudian mengunduh skrip pengumpulan informasi.
Data yang dikumpulkan mencakup:
- File konfigurasi switch.
- Kredensial root dalam bentuk hash.
- Informasi jaringan yang tersimpan pada perangkat.
GreyNoise juga menemukan bahwa 564 dari 996 perangkat yang terdampak masih menggunakan kredensial bawaan pabrik.
Temuan ini memperlihatkan bahwa kelemahan firmware bukan satu-satunya faktor risiko. Penggunaan kredensial default dapat memperbesar dampak ketika perangkat jaringan berhasil dijangkau dan dieksploitasi.
Binarly menemukan skrip eksploitasi yang digunakan dalam serangan tersebut pada sebuah direktori terbuka di server yang juga berfungsi sebagai infrastruktur command-and-control untuk backdoor JITTERLY.
Meski demikian, ada batasan penting dalam menghubungkan kedua laporan tersebut. GreyNoise sebelumnya mengaitkan serangan dengan CVE-2026-7273, sementara Binarly menemukan bahwa eksploitasi yang dianalisis menargetkan CVE-2026-107441.
Belum ada konfirmasi apakah seluruh switch yang dikompromikan telah menggunakan firmware Patch 2 ketika diserang. Karena itu, temuan ini menunjukkan adanya keterkaitan teknik eksploitasi, tetapi tidak membuktikan bahwa semua 996 perangkat telah berhasil diserang melalui celah baru setelah memasang patch sebelumnya.
Sepuluh Model Zyxel GS1900 Terdampak
Dalam advisori resminya, Zyxel mencantumkan sepuluh model GS1900 yang terdampak CVE-2026-107441.
Perangkat dengan firmware yang tercantum atau versi lebih lama perlu diperbarui ke firmware Patch 3 yang sesuai dengan model masing-masing.
| Model | Firmware perbaikan |
|---|---|
| GS1900-8 | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.3)C0 |
Zyxel menyatakan bahwa perangkat yang tidak tercantum dalam daftar produk terdampak tersebut tidak terpengaruh oleh kerentanan ini.
Pengguna dapat memeriksa versi firmware melalui antarmuka administrasi perangkat dan mencocokkannya dengan advisori resmi sebelum melakukan pembaruan.
Perbedaan Penilaian Tingkat Keparahan
CVE-2026-107441 memiliki perbedaan penilaian tingkat keparahan antara vendor dan peneliti.
Zyxel memberikan skor CVSS 8.8, sedangkan Binarly menilai kerentanan tersebut mencapai 9.8 dari 10.
Perbedaan ini menunjukkan adanya perbedaan penilaian terhadap tingkat risiko dan kondisi eksploitasi. Namun, keduanya sepakat bahwa kelemahan tersebut berpotensi memungkinkan penyerang tanpa autentikasi menjalankan perintah sistem melalui permintaan HTTP yang dibuat khusus.
Binarly menyebut penyerang hanya perlu memiliki konektivitas jaringan ke layanan manajemen perangkat. Zyxel sendiri menjelaskan bahwa eksploitasi membutuhkan posisi penyerang berbasis LAN.
CISA sebelumnya telah memasukkan CVE-2026-7273 ke dalam katalog Known Exploited Vulnerabilities (KEV) pada 21 September 2026. Namun, pada saat laporan The Hacker News diterbitkan, CVE-2026-107441 belum tercantum dalam katalog tersebut.
Administrator Diminta Segera Memasang Patch 3
Organisasi yang menggunakan switch Zyxel GS1900 perlu memeriksa kembali status pembaruan perangkat, termasuk perangkat yang sebelumnya sudah dipasangi Patch 2 untuk CVE-2026-7273.
Langkah mitigasi yang disarankan meliputi:
- Perbarui firmware: Pasang Patch 3 yang sesuai dengan model switch untuk memperbaiki CVE-2026-107441.
- Batasi akses manajemen: Pastikan antarmuka administrasi hanya dapat dijangkau dari jaringan manajemen tepercaya.
- Ganti kredensial default: Gunakan kata sandi unik dan kuat, serta hindari penggunaan kredensial bawaan pabrik.
- Periksa konfigurasi perangkat: Tinjau perubahan konfigurasi, akun, dan pengaturan jaringan yang tidak dikenali.
- Evaluasi kemungkinan kompromi: Jika antarmuka manajemen pernah dapat dijangkau dari jaringan tidak tepercaya, periksa aktivitas mencurigakan dan pertimbangkan investigasi insiden.
- Rotasi kredensial terkait: Jika terdapat indikasi konfigurasi atau kredensial telah diakses pihak tidak berwenang, lakukan penggantian kredensial yang relevan.
Pemasangan firmware terbaru memperbaiki kerentanan yang diketahui, tetapi tidak otomatis menghapus kemungkinan akses yang telah diperoleh penyerang sebelumnya. Karena itu, perangkat yang dicurigai telah dikompromikan tetap memerlukan pemeriksaan keamanan.
Kasus Zyxel GS1900 menjadi pengingat bahwa keberhasilan pemasangan patch tidak selalu berarti seluruh risiko pada sebuah produk telah tertangani. Kerentanan lain yang berada pada komponen atau jalur pemrosesan serupa dapat tetap dimanfaatkan jika proses validasi dan pengujian perbaikan belum mencakup seluruh kemungkinan penyalahgunaan.